在信息化飞速发展的今天,网络安全如同空气一样重要。各行各业都在积极应对国家关于信息系统等级保护(简称“等保”)的要求,确保自身的核心业务安全运营。等保测评整改不仅是企业和机构必须面对的话题,更是关乎数字经济健康发展的基础保障。
等保测评整改的背景与意义
在2017年6月,《网络安全法》正式施行后,信息系统等级保护制度被赋予了更加重要的角色。针对信息系统安全防护能力的不同层面,国家提出了不同级别的等级保护要求。“等保测评”主要是指对信息系统进行安全合规性的检查和评估工作。通过整改,可以确保系统符合相关法规,提高整体的安全防护水平。
等保测评整改的实践探索
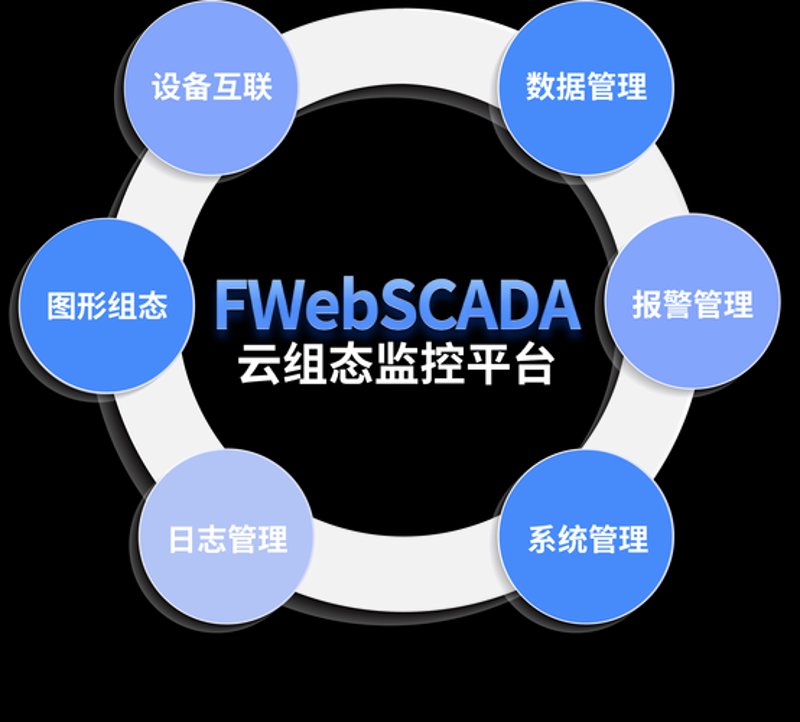
以某企业的实际案例为例,在接受等保三级测评过程中发现了许多潜在的风险点。例如,网络边界防护不够完善、日志审计功能不足等问题。企业随后开展了全面的整改工作,包括加强边界防护措施、增加日志审阅频率和自动化管理工具的应用等。
这种实践探索不仅仅是技术层面的提升,在组织架构和管理制度上也进行了相应的调整和完善。例如,成立了专门的信息安全管理小组,并制定了更详细的应急预案。这些举措不仅提高了应对突发事件的能力,还增强了企业的整体安全意识。
等保测评整改对行业的影响
对于整个互联网和信息技术行业而言,“等保测评”不仅仅是为了满足法规要求的外在形式。一个完整的、持续改进的安全管理体系能够帮助企业获得客户的信任,并在激烈的市场竞争中具备明显优势。此外,在当前数字化转型的大潮下,提高信息系统的安全防护能力更是关乎企业生存和发展的重要前提。
结语
综上所述,“等保测评整改”是推动信息安全建设的一项重要措施。通过不断完善信息系统安全管理机制,我们不仅能够应对日益复杂的网络安全威胁,还能够在激烈的行业竞争中占据有利位置。未来,随着技术的发展和法律法规的不断更新,各级各类机构还需要持续关注并积极投入资源进行相应的改进工作。