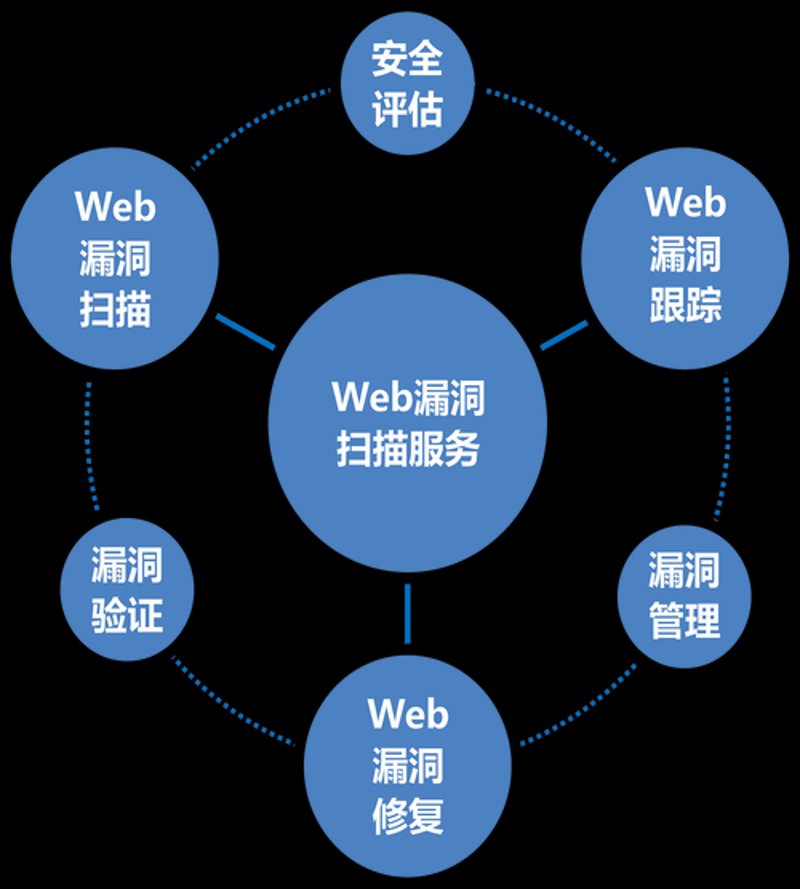
在数字化转型的大潮中,许多企业在信息系统的建设与发展过程中往往会面临种种挑战。特别是在网络安全保护制度方面,等保测评整改成为了互联网企业的必修课之一。
等保测评整改介绍与背景
等保测评,即等级保护测评,在信息安全领域有着举足轻重的地位。它主要通过评估网络设备安全、系统服务安全等关键环节,确保企业在信息安全方面的合规性。
行业内的普遍需求变化
随着国家对网络安全要求的提高与企业数字化发展步伐的加快,越来越多的企业主动参与到等保测评整改中来。他们希望通过这一过程,能够提升自身的信息安全保障能力,减少潜在的安全风险与隐患。
1. 提高市场竞争力
在同等条件下,拥有更完善安全防护措施的企业往往会更容易获得客户的信任和支持,从而在市场上占据更有利的位置。这就好比一座防御工事完备的城堡,即使面临敌军入侵也能屹立不倒。
2. 满足法律法规要求
近年来,我国出台了一系列关于网络安全管理方面的法律与条例,这对网络信息安全提出了更高的要求。例如,某企业若未能按时完成等保测评整改,则可能会受到罚款、业务限制甚至暂停运营等一系列惩罚措施的制约。
需要遵循的关键步骤和原则
企业在进行等保测评整改时应遵循以下几点: - 全面排查:首先对自己现有的信息系统进行全面检查,找出存在的安全隐患; - 明确目标:根据实际需求制定详细的安全整改计划,并且合理分配资源以确保方案顺利实施; - 持续优化:即使完成整改也不能放松警惕。定期对网络安全体系进行评估与调整,形成一个闭环管理机制。
结语
总的来说,等保测评整改对于互联网企业来说至关重要。只有通过这一过程的洗礼,才能构建起坚不可摧的安全防护网,并为企业长远发展奠定坚实的基础。未来,随着技术的进步和监管政策的变化,相关工作的复杂度也将进一步增强,因此持续关注相关政策动向并及时做出相应调整将是每个从业者必备的能力之一。